Pelajari cara menilai tanda tangan elektronik pada dokumen bisnis: identitas penanda tangan, perubahan dokumen, sertifikat, kewenangan, dan penyimpanan bukti.
Pahami apa yang sedang diperiksa
Tanda tangan elektronik bukan sekadar gambar tanda tangan yang ditempel pada PDF. PP Nomor 71 Tahun 2019 mendefinisikannya sebagai informasi elektronik yang dilekatkan, terasosiasi, atau terkait dengan informasi elektronik lain dan dipakai untuk verifikasi serta autentikasi. Aturan membedakan tanda tangan elektronik tersertifikasi dan tidak tersertifikasi. Pembaca dokumen perlu menguji keterkaitan identitas, niat menyetujui, dan integritas isi, bukan hanya melihat bentuk visual. Gambar paraf dapat membantu tampilan, tetapi tidak dengan sendirinya menunjukkan siapa yang mengendalikan tanda tangan atau apakah isi file berubah setelah dibubuhkan.
Tentukan risiko dokumen sebelum memilih kontrol: apakah surat hanya pemberitahuan internal, memuat keputusan berbiaya besar, mengubah hak, berisi data pribadi, atau mengikat perusahaan kepada pihak luar. Risiko memengaruhi tingkat pemeriksaan, siapa yang berwenang, jenis tanda tangan, dan bukti yang disimpan. Jangan menganggap semua dokumen memerlukan jenis tanda tangan yang sama, atau dokumen tidak sah hanya karena tidak tersertifikasi. PP 71/2019 mengenali kedua kategori dan akibat pembuktiannya bisa berbeda. Untuk dokumen berdampak hukum besar, minta legal menentukan persyaratan sebelum proses digital dirancang.
Periksa juga kebutuhan pihak penerima: apakah mereka membutuhkan file asli, format tertentu, atau laporan status yang dapat disimpan bersama arsip. Jika proses melibatkan banyak penanda tangan, urutan dan versi harus jelas. Setiap perubahan isi setelah persetujuan dapat membatalkan makna persetujuan sebelumnya walaupun tanda tangan visual masih tampak di halaman. Kirim ulang hanya versi final dan minta konfirmasi penerimaan bila surat berdampak besar. Hindari menggabungkan dokumen baru ke PDF yang sudah ditandatangani tanpa validasi ulang karena perubahan dapat membuat penerima salah mengira seluruh lampiran ikut disetujui.
Verifikasi identitas dan integritas dengan kanal tepercaya
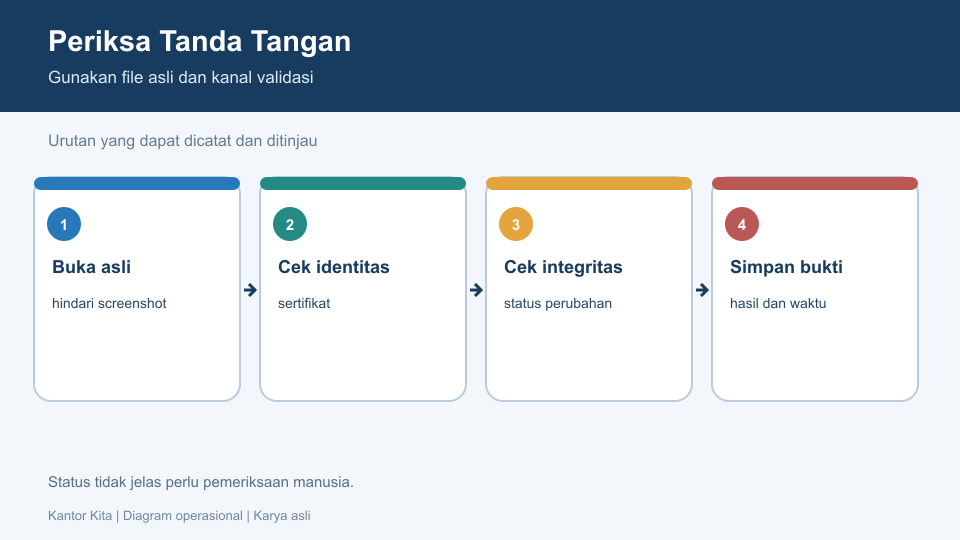
PP 71/2019 menetapkan persyaratan agar tanda tangan elektronik memiliki kekuatan hukum, termasuk identifikasi penanda tangan, keterkaitan data tanda tangan, kendali atas data pembuat, dan kemampuan mendeteksi perubahan. Tanda tangan tersertifikasi menggunakan sertifikat elektronik dari penyelenggara sertifikasi Indonesia dan perangkat yang sesuai ketentuan. Penerima dapat membuka file asli, memeriksa panel status, mencocokkan identitas sertifikat dengan pihak yang semestinya, dan melihat apakah isi dinyatakan berubah setelah ditandatangani. Jangan memakai screenshot sebagai satu-satunya bukti karena metadata verifikasi dapat hilang ketika dokumen dirasterisasi.
Layanan verifikasi BSrE dapat menampilkan status validitas, identitas, waktu, dan rincian sertifikat. Baca hasilnya secara utuh, simpan file asli dan tanggal pemeriksaan, serta simpan laporan sesuai kebijakan. Status gagal tidak selalu berarti penipuan; sertifikat dapat kedaluwarsa, format berubah, atau file diolah ulang. Hentikan keputusan otomatis, minta file sumber dari pengirim melalui kanal terverifikasi, lalu eskalasi ke legal atau keamanan informasi. Catat langkah perbaikan tanpa mengganti file sumber agar sejarah dokumen tetap dapat ditelusuri. Tentukan petugas yang memeriksa hasil supaya tiap unit tidak memakai cara berbeda.
Pastikan kewenangan penanda tangan jelas
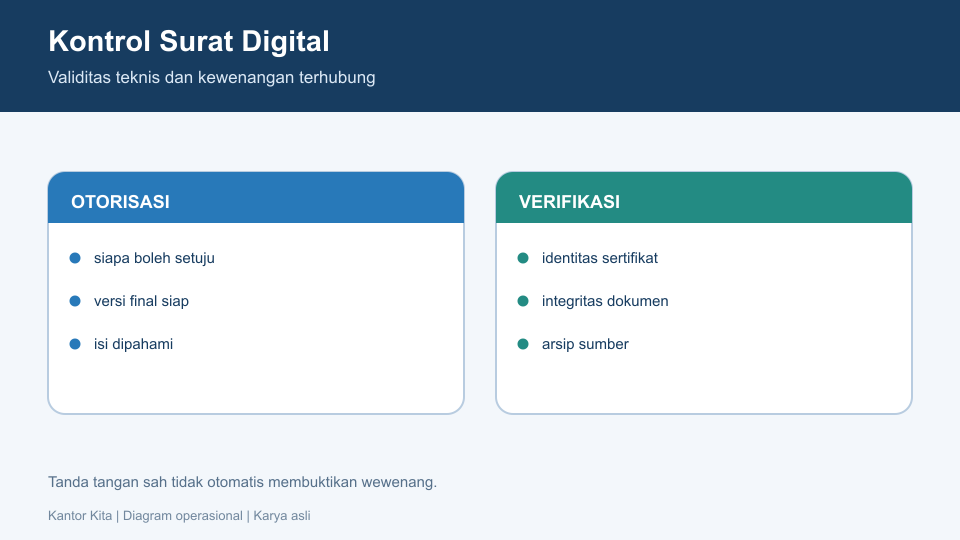
Tanda tangan menghubungkan dokumen dengan penanda tangan, tetapi tidak selalu membuktikan orang itu berwenang menyetujui isi atas nama perusahaan. Buat matriks kewenangan menurut jenis surat, nilai atau dampak, unit, pejabat yang boleh mengesahkan, dan pengganti saat pejabat berhalangan. Sebelum mengirim, cek nama badan usaha, nomor referensi, versi lampiran, tujuan penerima, dan tanggal. Pastikan penanda tangan melihat konten final. Hindari permintaan tanda tangan saat lampiran belum siap atau mungkin berubah sesudah persetujuan. Jika terjadi pergantian pejabat, cabut akses lama secara terencana dan dokumentasikan perpindahan tanggung jawab.
Jangan berbagi PIN, token, kunci, atau akun penanda tangan melalui chat. Gunakan autentikasi penyelenggara, siapkan cara mencabut akses ketika perangkat hilang atau pejabat berganti, dan pastikan setiap orang memakai kredensial sendiri. Prosedur internal perlu menjelaskan siapa meminta tanda tangan, siapa memeriksa, dan siapa menyimpan file final. Buat status kerja yang jelas: disiapkan, ditinjau, menunggu tanda tangan, telah diverifikasi, dikirim, atau dibatalkan. Status administrasi membantu alur tetapi bukan pengganti bukti kriptografis. Untuk kasus sensitif, pisahkan penyusun dokumen dari pemeriksa penerimaannya agar satu orang tidak membuat, menandatangani, lalu mengesahkan semua tahap tanpa pengawasan.
Uji skenario penyalahgunaan sebelum menerapkan proses: token hilang, pegawai pindah jabatan, sertifikat dicabut, alamat pengirim mirip alamat resmi, atau penanda tangan tidak lagi berwenang. Tetapkan siapa memverifikasi perubahan, menghubungi penyedia, dan menghentikan transaksi sementara. Simpan kontak pemulihan terpisah dari akun penandatangan. Jangan meminta kode rahasia kepada staf IT. Setelah akses pulih, periksa dokumen yang ditandatangani selama insiden dan tentukan apakah versi tertentu perlu dikonfirmasi ulang.
Simpan arsip digital bersama konteks dan versi
Simpan dokumen asli dengan informasi pencarian: nomor surat, tanggal, pengirim, penerima, jenis, subjek ringkas, penanda tangan, status validasi, dan lokasi penyimpanan. Beri nama file konsisten dan jangan menimpa versi yang sudah ditandatangani dengan hasil konversi. Jika penerima membutuhkan cetakan, simpan hubungan antara cetakan dan dokumen elektronik sumber. Tentukan siapa boleh membaca, mengunduh, mengubah metadata, atau menghapus. Log akses berguna untuk keamanan, tetapi akses log pun harus dibatasi pada tujuan audit yang sah. Simpan lampiran dan versi final yang benar agar penerima tidak salah membaca draft.
Rencanakan pemeliharaan jangka panjang. PP 71/2019 mengenal layanan preservasi tanda tangan atau segel elektronik supaya tetap dapat divalidasi meski sertifikat habis masa berlaku. Tanyakan penyedia mengenai format, validasi lama, ekspor, serta prosedur bila layanan berubah. Jangan menganggap file akan selalu dapat diverifikasi tanpa pengelolaan sertifikat. Uji pemulihan salinan cadangan dan pastikan aksesnya aman. Bila dokumen berisi data pribadi atau rahasia dagang, masa retensi dan hak baca harus mengikuti kebijakan yang berlaku. Ketika masa simpan berakhir, proses pemusnahan juga perlu dapat dibuktikan tanpa menyisakan salinan terbuka di folder unduhan atau perangkat pribadi.
Validasi perlu diulang pada file final jika dokumen diunduh, dikonversi, dipindai, atau digabung dengan lampiran. Pertahankan laporan verifikasi hanya jika organisasi memiliki kebijakan untuk itu. Jangan menulis ?valid? berdasarkan gambar tanda tangan pada hasil cetak. Untuk dokumen penting, minta pengiriman melalui kanal resmi dan konfirmasi menggunakan kontak independen yang telah diketahui, khususnya jika isi meminta perubahan rekening atau pembayaran.
Hubungkan administrasi surat dan pemeriksaan tanda tangan
Penerimaan, penomoran, dan pencatatan surat adalah pekerjaan administrasi; penandatanganan dan verifikasi adalah kontrol identitas serta keutuhan. Hubungkan keduanya dengan nomor referensi sama, tetapi jangan menganggap rekap surat memvalidasi sertifikat. Kantor Kita menjelaskan aplikasi rekap surat sebagai sarana pendataan surat masuk/keluar, penomoran, pengkodean, digitalisasi, data pengirim/penerima, serta laporan. Halaman produk yang ditinjau tidak menyebut fitur tanda tangan elektronik tersertifikasi atau verifikasi sertifikat, jadi perusahaan perlu menggunakan kanal verifikasi terpisah yang dipilihnya.
Mulai dengan jenis surat berisiko rendah, petakan penyusun sampai penerima, tetapkan pejabat yang menyetujui, lalu uji file akhir pada perangkat berbeda. Catat kasus gagal dan perbaiki prosedur sebelum perluasan. Informasi aplikasi rekap surat ada di https://www.kantorkita.co.id/aplikasi-rekap-surat.html dan beranda produk https://www.kantorkita.co.id/. BSrE memuat informasi layanan pemeriksaan di https://bsre.bssn.go.id/product/verifikasi-dokumen/. Proses yang terpisah tetapi saling tertaut menjaga pencatatan surat sekaligus memberi cara untuk memeriksa dokumen yang ditandatangani digital. Tinjau alur saat kebijakan atau sertifikat penyedia berubah, dan simpan catatan pemeriksaan pada arsip yang sesuai.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: