Panduan praktis menata data payroll dan kehadiran dengan tujuan pemrosesan yang jelas, akses terbatas, retensi terukur, serta respons saat terjadi insiden.
Data penggajian adalah data pribadi dalam sebuah alur kerja
Administrasi payroll menghubungkan identitas, jabatan, absensi, komponen gaji, rekening pembayaran, dan informasi perpajakan atau jaminan sosial. Sebagian data mungkin perlu diproses untuk menjalankan hubungan kerja, tetapi “dibutuhkan HR” bukan alasan untuk membagikan seluruh berkas ke semua orang. Organisasi perlu tahu data apa yang dikumpulkan, untuk tujuan apa, siapa yang menggunakan, dengan siapa dibagikan, berapa lama disimpan, dan bagaimana permintaan koreksi atau akses ditangani.
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mendefinisikan pemrosesan secara luas, termasuk pemerolehan, pengumpulan, penggunaan, penyimpanan, penampilan, transfer, dan penghapusan. Undang-undang juga memuat prinsip pemrosesan terbatas dan spesifik, sesuai tujuan, sah, transparan, menjaga akurasi, mencatat kegiatan pemrosesan, melindungi keamanan, serta menjaga kerahasiaan. Organisasi sebaiknya membaca ketentuan yang berlaku dan meminta nasihat hukum untuk menerapkannya pada kasus khusus.
Peta data payroll tidak harus menjadi proyek besar. Buat inventaris sederhana berisi elemen data, sumber, tujuan, pemilik proses, pengguna yang berwenang, tempat penyimpanan, penerima eksternal, dan aturan retensi. Pisahkan data yang diperlukan untuk menghitung gaji dari dokumen lain yang hanya menjadi bukti sementara. Peta itu membantu HR dan keuangan mengurangi salinan spreadsheet yang beredar tanpa kontrol.
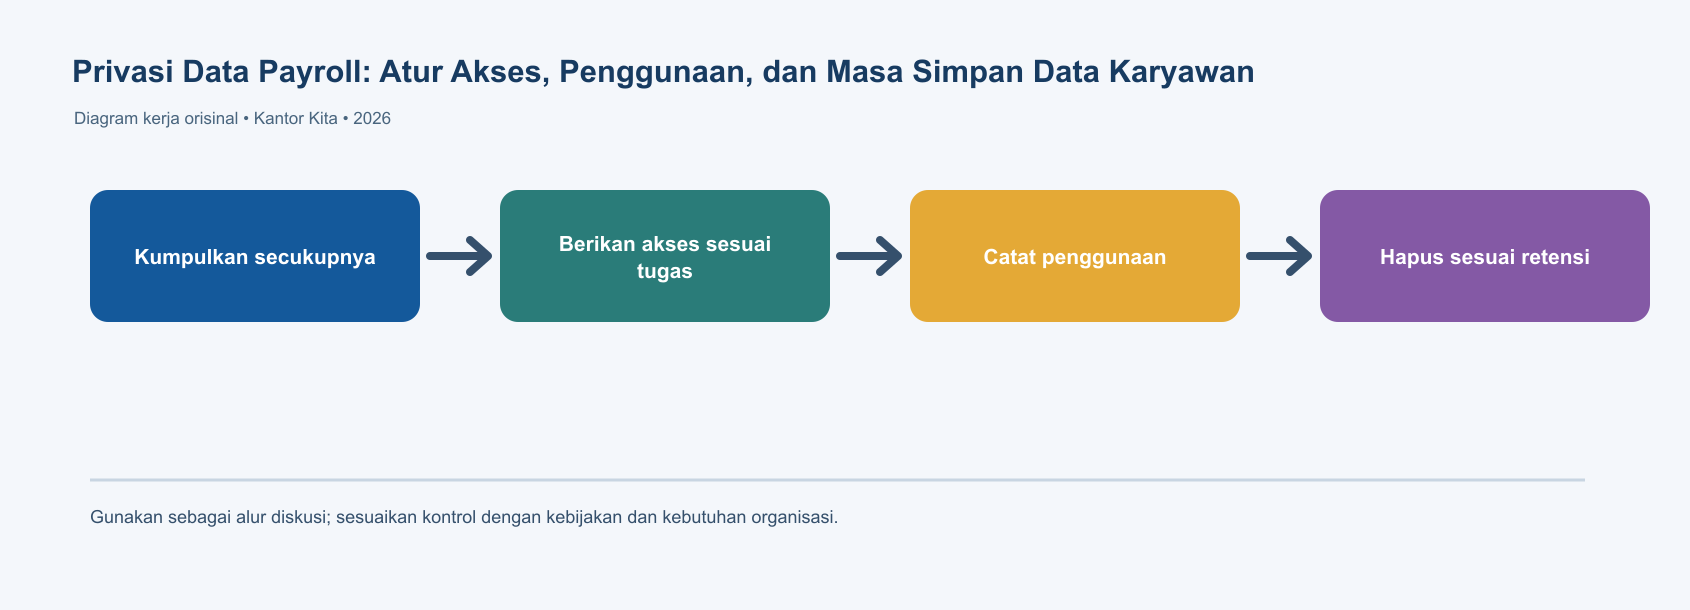
Terapkan akses berdasarkan tugas, bukan rasa ingin tahu
Berikan hak akses sesuai fungsi. Petugas payroll mungkin membutuhkan komponen gaji dan kehadiran; atasan membutuhkan ringkasan yang relevan untuk tim; staf IT perlu mengelola sistem tanpa otomatis berhak membaca rincian gaji. Pemilik perusahaan dapat menyetujui akses darurat yang terdokumentasi. Periksa akses saat pegawai pindah jabatan, cuti panjang, atau keluar, dan jangan membiarkan akun bersama yang tidak menunjukkan siapa melakukan perubahan.
Lakukan pemisahan tugas pada perubahan penting: satu orang mengubah rekening pembayaran, orang lain meninjau perubahan sebelum penggajian. Terapkan autentikasi kuat dan gunakan perangkat kerja yang dikelola organisasi. Hindari mengirim slip gaji ke alamat email yang belum diverifikasi atau ke grup pesan. Jika dokumen harus dicetak, ambil segera dari printer, simpan di tempat terkunci, dan hancurkan salinan yang tidak lagi diperlukan dengan prosedur aman.
Sediakan prosedur koreksi data. Karyawan perlu tahu kepada siapa mengajukan perbaikan nama, rekening, atau catatan yang salah; HR kemudian memverifikasi bukti secara proporsional dan mencatat tindakan. UU PDP memuat hak subjek atas pembaruan atau perbaikan data yang tidak akurat dan kewajiban tertentu bagi pengendali, sehingga organisasi perlu memastikan mekanisme internalnya jelas serta sesuai aturan. Catat hasil komunikasi tanpa menyalin data lebih banyak daripada yang perlu.
Tentukan tujuan, penerima, dan retensi sebelum mengumpulkan
Sebelum menambah formulir atau kolom, tanyakan apakah data itu diperlukan untuk tujuan kerja yang jelas. Hindari kebiasaan mengumpulkan salinan identitas berulang untuk setiap proses karena “mungkin berguna nanti”. Jelaskan kepada karyawan data apa yang dipakai, tujuan, dasar pemrosesan yang relevan, penerima, serta cara menghubungi organisasi tentang haknya. Pemberitahuan yang dapat dimengerti lebih berguna daripada kebijakan panjang yang tidak diketahui pegawai.
Penyedia payroll, penyimpanan awan, bank, konsultan, atau pihak lain dapat terlibat dalam alur data. Petakan peran dan tanggung jawab, kontrak, lokasi penyimpanan, kontrol keamanan, proses subprosesor, dan mekanisme ketika layanan berakhir. Minta bukti yang memadai tanpa menganggap sertifikat atau janji pemasaran otomatis menyelesaikan seluruh kewajiban organisasi. Penunjukan prosesor tidak menghapus tanggung jawab pengendali atas pemrosesan menurut undang-undang.
Buat jadwal retensi dengan kategori dan dasar kebutuhan, bukan satu masa simpan untuk semua dokumen. Data yang diperlukan untuk memenuhi kewajiban hukum bisa memiliki waktu berbeda dari log akses sementara atau draf spreadsheet. Setelah tujuan tercapai dan retensi berakhir, ikuti prosedur penghapusan atau pemusnahan yang dapat dibuktikan. Simpan catatan bahwa penghapusan dilakukan, tetapi jangan menyimpan salinan lain yang membuat prosesnya hanya kosmetik.
Jaga keamanan dan siapkan respons atas insiden
Lakukan kontrol dasar yang konsisten: akses minimum, perangkat terkunci, pembaruan keamanan, cadangan yang diuji, enkripsi bila sesuai, dan larangan mengirim kata sandi atau kode verifikasi. Tinjau log untuk perubahan yang sensitif. Jika seseorang meminta daftar gaji melalui email mendadak atau mengaku sebagai pimpinan, verifikasi lewat kanal terpisah sebelum mengirim. Pelatihan singkat berbasis contoh nyata membantu pegawai mengenali rekayasa sosial tanpa menakut-nakuti mereka untuk melaporkan kesalahan.
Tetapkan siapa yang menerima laporan insiden, siapa yang mengisolasi akses, siapa yang menilai cakupan data, dan siapa yang berkomunikasi dengan karyawan, penyedia, serta otoritas. UU PDP memuat kewajiban pemberitahuan tertulis paling lambat 3 x 24 jam dalam keadaan kegagalan pelindungan tertentu; organisasi harus menilai pemicu dan penerapannya berdasarkan fakta dan ketentuan yang berlaku, bukan menunggu spekulasi atau mengumumkan data sebelum terverifikasi. Simpan kronologi, bukti, tindakan pemulihan, dan keputusan.
Setelah insiden, identifikasi jalur kebocoran, akun terdampak, periode, dan data yang mungkin terbuka. Ubah akses atau kredensial melalui proses resmi, hubungi penyedia yang terkait, dan perbaiki penyebab proses. Beri tahu pihak terdampak sesuai kewajiban yang berlaku dengan informasi yang jelas dan langkah yang dapat mereka ambil. Jangan menyalahkan individu sebelum memahami desain kontrol; sering kali satu akun bersama atau file yang dibagikan tanpa batas membuat satu kesalahan berdampak lebih luas.
Untuk organisasi yang menyelenggarakan sistem elektronik, PP Nomor 71 Tahun 2019 juga memuat prinsip pengendalian keamanan data pengguna dan transaksi elektronik, termasuk kerahasiaan, integritas, ketersediaan, keautentikan, dan otorisasi. Aturan itu tidak menggantikan penilaian tentang peran organisasi, cakupan sistem, atau kewajiban khusus yang berlaku. Gunakan sebagai pengingat untuk menguji kontrol akses dan prosedur operasi, lalu minta tinjauan kepatuhan bila penerapannya pada situasi perusahaan belum jelas.
Evaluasi sistem payroll dan dokumentasikan keputusan
Tinjau alur payroll secara berkala dengan daftar periksa: apakah data akurat, akses sesuai jabatan, perubahan berizin, dokumen terkirim ke penerima benar, dan penghapusan berjalan setelah masa simpan? Periksa juga kualitas vendor dan cara mengekspor data bila berpindah layanan. Latih satu skenario kehilangan perangkat atau salah kirim slip gaji. Catat siapa yang memutuskan tindakan korektif serta tanggal targetnya, lalu tinjau penyelesaiannya pada rapat operasional berikutnya.
Sistem absensi dan payroll dapat memproses data yang berbeda sesuai fitur dan konfigurasi. Kantor Kita memaparkan layanan absensi, payroll terhubung dengan data kehadiran, slip gaji elektronik, dan pengaturan komponen tambahan. Organisasi yang mempertimbangkan layanan tersebut tetap perlu meninjau pemberitahuan privasi, ketentuan, pengaturan akses, kebutuhan data, dan kontrak yang berlaku sebelum memasukkan informasi karyawan. Klaim kemampuan produk tidak menggantikan tata kelola internal atau telaah kepatuhan.
Mulailah dengan prinsip sederhana: akses berdasarkan tugas, tujuan tertulis, pengumpulan secukupnya, koreksi yang dapat ditangani, dan penghapusan yang tercatat. Pelajari gambaran aplikasi absensi dan gaji karyawan Kantor Kita serta situs resmi Kantor Kita. Cocokkan proses dengan kebutuhan perusahaan, dan mintalah tinjauan profesional untuk interpretasi hukum atau pemrosesan berisiko tinggi.
Lakukan pemetaan dari penerimaan data sampai penghapusan, bukan hanya menyusun kebijakan di atas kertas. Ikuti satu contoh pegawai yang bergabung: dokumen apa yang diminta, siapa yang menerima, sistem mana yang menyimpan, siapa yang mengakses, lalu bagaimana catatan itu diperbarui jika berubah. Ulangi untuk pegawai yang keluar. Catat salinan liar, ekspor laporan, dan lampiran surel yang perlu masuk ke inventaris. Pemeriksaan sampel ini membantu organisasi menemukan praktik yang tidak tercermin dalam prosedur formal dan menentukan tindakan koreksi yang dapat diukur.
Gunakan formulir akses darurat ketika perlu memberi akses sementara, misalnya payroll harus diproses saat petugas utama sakit. Cantumkan alasan, cakupan, pemberi persetujuan, batas waktu, serta pemeriksaan setelah akses dicabut. Akses sementara yang tidak berakhir dapat menjadi akses permanen tanpa disadari. Jika sistem mencatat log, tentukan siapa yang meninjaunya dan bagaimana anomali dilaporkan. Jika log tidak tersedia, simpan catatan manual yang memadai. Keterlacakan bukan untuk mengawasi pegawai secara berlebihan, melainkan untuk mengetahui siapa yang menggunakan data sensitif dan memastikan proses bisa dijelaskan.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: