
Cara HR menangani permintaan akses, koreksi, pembatasan, dan penghapusan data karyawan melalui pencatatan, verifikasi, koordinasi, serta telaah pengecualian.
Mengapa permintaan data perlu alur yang jelas
Karyawan dapat bertanya data apa yang disimpan perusahaan, meminta salinan, memperbaiki informasi yang keliru, atau meminta pemrosesan dihentikan dalam kondisi tertentu. Jika pertanyaan diterima melalui kotak masuk umum tanpa pemilik, permintaan mudah tertukar dengan pekerjaan administrasi rutin. Respons yang berbeda-beda juga berisiko membuka data rekan kerja atau menghapus catatan yang masih perlu dipertahankan menurut ketentuan lain. HR sebaiknya menyiapkan alur yang membantu permintaan sampai ke pengendali atau petugas yang berwenang, bukan menjawab secara improvisasi. Tujuannya menanggapi hak pekerja sekaligus menjaga keamanan dan akurasi informasi.
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur hak subjek data dan kewajiban pengendali/prosesor sepanjang pemrosesan. Di antaranya, subjek berhak memperbarui atau memperbaiki data yang keliru, mendapat akses dan salinan sesuai ketentuan, dan dalam situasi yang diatur dapat meminta penghentian, penghapusan, pemusnahan, atau pembatasan. Undang-undang juga mengatur proses permohonan tercatat. Rincian hak, pengecualian, dan tenggat tertentu harus dibaca langsung dari pasal yang berlaku; setiap permintaan bukan perintah otomatis untuk menghapus semua arsip kerja. Artikel ini adalah panduan operasional umum, bukan pendapat hukum untuk kasus tertentu.
HR biasanya menjadi titik kontak karena mengelola administrasi pekerja, tetapi tidak setiap fungsi HR menentukan tujuan dan cara semua pemrosesan. Organisasi harus memetakan peran: siapa pengendali untuk data tertentu, apakah vendor memproses atas instruksi, siapa petugas pelindungan data, siapa yang menguasai sistem, dan siapa yang menilai kewajiban hukum. Penggajian, akses gedung, absensi, layanan kesehatan kerja, dan komunikasi internal mungkin memiliki sumber data serta masa simpan yang berbeda. Satu jawaban seragam seperti “semua data dikelola HR” dapat menyesatkan. Buat direktori pemilik data dan jalur eskalasi sebelum kasus masuk.
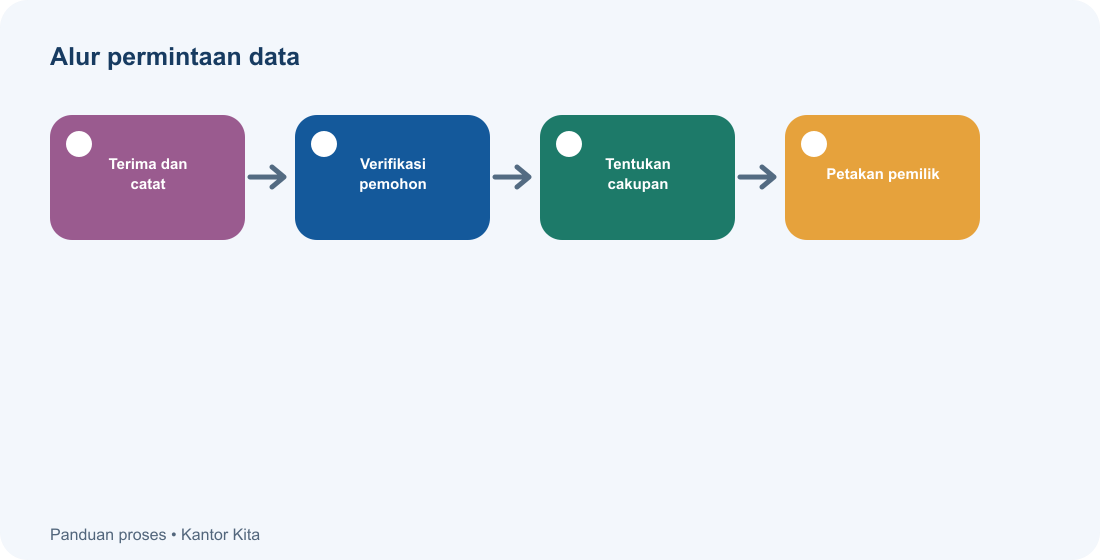
Kanal resmi sebaiknya mudah ditemukan dan menyediakan cara mengajukan permintaan tercatat, misalnya formulir atau alamat khusus. Jelaskan informasi minimum yang diperlukan untuk menemukan catatan dan cara organisasi akan menghubungi pemohon. Hindari meminta salinan identitas lengkap melalui kanal terbuka jika metode verifikasi yang lebih terbatas dapat digunakan. Jangan mendorong pekerja memasukkan informasi sensitif ke grup percakapan atau tiket yang dapat dibaca banyak orang. Catat tanggal diterima, jenis hak yang diminta, unit pemilik, identitas petugas, dan nomor kasus. Nomor kasus memudahkan pelacakan tanpa menyalin rincian data ke setiap pesan.
Verifikasi, ruang lingkup, dan koordinasi pencarian
Panduan ICO yang dicantumkan di bawah berasal dari yurisdiksi Inggris dan membahas UK GDPR; gunakan hanya sebagai contoh tata kerja tentang verifikasi, pencarian proporsional, dan penyampaian aman. Tenggat maupun pengecualian Inggris tidak berlaku otomatis di Indonesia. Langkah pertama setelah menerima permintaan adalah mengakui penerimaan dan mengklarifikasi maksudnya bila kata-katanya belum jelas. Permintaan “tolong kirim data saya” mungkin merujuk ke slip gaji, catatan kehadiran, atau seluruh informasi yang diproses. Jangan mempersempit permintaan secara sepihak; tanyakan ruang lingkup sambil menjelaskan kategori data yang mungkin dicari. Catat jawaban secara ringkas. Verifikasi bahwa pemohon berhak menerima data tersebut dengan prosedur yang proporsional. Untuk mantan karyawan atau permintaan melalui wakil, periksa kewenangan dan metode komunikasi yang aman sebelum mengirim salinan.
Setelah ruang lingkup dipahami, buat daftar sistem dan arsip yang perlu diperiksa: berkas personalia, sistem kehadiran, penggajian, tiket HR, email korporat, penyimpanan dokumen, dan arsip fisik. Cari hanya informasi yang relevan, bukan menyalin seluruh isi sistem. Tetapkan penanggung jawab tiap sumber dan batas waktu internal yang mempertimbangkan tenggat hukum. Beri petunjuk mengenai kata kunci, rentang tanggal, identitas, dan lokasi dokumen yang dapat membantu pencarian. Simpan catatan pencarian: siapa melakukan, sistem mana diperiksa, tanggal, hasil, dan keterbatasannya. Hal ini membantu organisasi menunjukkan proses yang konsisten tanpa memperluas akses secara tidak perlu.
Periksa apakah hasil pencarian mengandung data pribadi orang lain, rahasia perusahaan, komunikasi yang dilindungi, atau data yang menurut hukum memiliki pengecualian. Jangan langsung menolak seluruh permintaan karena satu dokumen mengandung informasi pihak ketiga. Pertimbangkan apakah bagian tertentu dapat disunting atau dipisahkan, lalu minta telaah fungsi hukum atau petugas pelindungan data sebelum memutuskan. Simpan salinan kerja secara terkendali dan jangan mengirim file mentah dari folder personalia. Bila suatu sistem tidak dapat mengekspor format yang mudah dibaca, jelaskan secara transparan dan cari bentuk penyampaian yang tetap aman dan dapat dipahami.
UU PDP menetapkan bahwa pemrosesan mencakup pengumpulan, penggunaan, penyimpanan, pembaruan, pengungkapan, dan penghapusan; prinsipnya antara lain pembatasan tujuan, akurasi, keamanan, transparansi, dan pertanggungjawaban. Artinya, proses respons bukan sekadar ekspor spreadsheet: organisasi perlu memeriksa apakah data akurat, apakah penerima terverifikasi, apakah salinan memuat data orang lain, dan apakah pengiriman terlindungi. Berikan data melalui kanal yang sesuai dan hindari lampiran terbuka ke alamat yang belum dipastikan. Bila organisasi menggunakan penyedia layanan, koordinasikan pencarian dengan vendor berdasarkan kontrak dan instruksi yang sah.
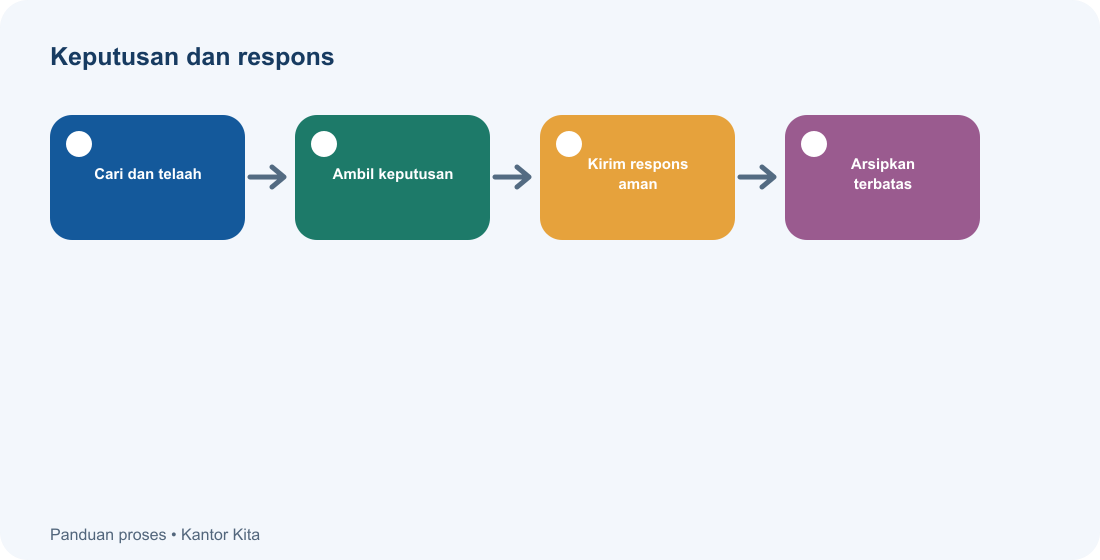
Menilai permintaan koreksi, pembatasan, atau penghapusan
Untuk permintaan koreksi, bandingkan sumber informasi, identitas, dan tujuan pemrosesan. Jika nama, alamat, rekening, atau kontak darurat perlu diperbaiki, tentukan sistem sumber yang berwenang dan apakah perubahan perlu diteruskan ke fungsi lain. Jangan mengubah catatan historis tanpa jejak; simpan informasi koreksi dan waktu pembaruan sesuai tata kelola yang berlaku. Beri tahu pemohon hasilnya dan, bila relevan, sistem atau pihak yang menerima informasi pembaruan. Permintaan koreksi dapat menjadi kesempatan menemukan akar masalah seperti formulir tidak jelas atau proses validasi yang kurang, sehingga perbaikannya membantu mencegah kesalahan serupa.
Permintaan penghapusan memerlukan pemeriksaan lebih cermat. Tanyakan tujuan pemrosesan, dasar penyimpanan, kewajiban retensi, sengketa atau audit yang berjalan, serta apakah data dapat dipisahkan dari identitas. Hentikan atau hapus data yang memang tidak lagi diperlukan menurut aturan dan kebijakan, tetapi jangan memusnahkan catatan yang masih harus dipertahankan tanpa telaah. Bila pemusnahan belum dapat dilakukan, jelaskan dasar dan batasannya melalui respons yang telah diperiksa. Keputusan seharusnya dicatat: data yang diminta, hasil penilaian, siapa yang menyetujui, tindakan yang diambil, dan alasan pengecualian. Jangan menjanjikan penghapusan dari semua cadangan apabila sistem tidak mendukungnya tanpa proses teknis terverifikasi.
Untuk pembatasan atau penghentian pemrosesan, tentukan apakah permintaan terkait seluruh proses atau hanya kategori tertentu. UU PDP memuat kondisi dan pengecualian tertentu serta tenggat yang berbeda untuk tindakan tertentu; jangan membuat tenggat internal seolah-olah kutipan undang-undang. Susun matriks respons yang merujuk pada pasal terkini, pemilik keputusan, mekanisme pencatatan, dan cara mengomunikasikan hasil. Bila permintaan berkaitan dengan keputusan otomatis yang berdampak signifikan, eskalasi kepada pemilik sistem dan fungsi hukum untuk memahami proses, dasar, serta hak yang relevan. HR tidak seharusnya membuat keputusan hukum sendirian hanya dari label “hapus data”.
Permohonan akses data juga dapat menyentuh informasi sensitif. Gunakan autentikasi yang sesuai, pembatasan hak akses, dan pencatatan distribusi. Pastikan dokumen hanya diberikan kepada pemohon atau wakil sah, dalam format yang dapat dibaca, dan dengan petunjuk bila terdapat istilah teknis. Jika data dikirim dalam beberapa bagian, jelaskan cakupannya dan siapa yang bisa dihubungi untuk pertanyaan. Jangan menggunakan kanal yang sama untuk membagikan kredensial dan file data. Untuk informasi kesehatan atau biometrik yang tergolong data pribadi spesifik, tingkatkan perlindungan dan akses lebih ketat sesuai penilaian risiko.
Penutupan kasus dan perbaikan tata kelola HR
Respons akhir perlu menjawab apa yang diminta, tindakan apa yang dilakukan, data apa yang diberikan atau diperbaiki, dan batasan apa yang berlaku. Sampaikan dengan bahasa sederhana serta tanpa menyebut data pihak lain. Jika permintaan tidak dapat dipenuhi sepenuhnya, jelaskan alasan yang telah ditelaah, ruang lingkup keputusan, dan jalur tindak lanjut yang tersedia. UU PDP mengatur hak dan kewajiban secara rinci; tenggat khusus seperti pemberian akses paling lambat 3 x 24 jam tertera untuk ketentuan tertentu, sehingga pastikan pasal yang sesuai dibaca sebelum mengutip tenggat pada kebijakan. Jangan menyalin angka tenggat secara umum untuk semua jenis permohonan.
Simpan berkas kasus secara terpisah dari folder administrasi umum dengan akses berdasarkan kebutuhan. Catatan dapat mencakup permintaan, verifikasi, pencarian, penilaian, persetujuan, respons, dan bukti penyampaian. Tentukan masa retensi kasus dan prosedur pemusnahannya sesuai hukum serta kebijakan. Jangan mempertahankan salinan identitas dan data yang tidak diperlukan hanya untuk membuktikan permintaan pernah diproses. Akses log harus ditinjau agar tidak menjadi sumber baru kebocoran. Bila kasus menunjukkan kegagalan pelindungan data, terapkan prosedur insiden terpisah dan konsultasikan kewajiban pemberitahuan yang berlaku.
Latih petugas HR dan manajer untuk mengenali permintaan hak data yang disampaikan dengan bahasa sehari-hari, bukan hanya formulir formal. Contohnya, “saya mau tahu data absensi apa yang kalian simpan” atau “tolong perbaiki nomor rekening saya” dapat memerlukan rute berbeda. Buat pohon keputusan ringkas, daftar pemilik sistem, templat pengakuan penerimaan yang tidak berjanji berlebihan, dan jalur eskalasi untuk data sensitif. Uji proses dengan skenario fiktif tanpa menggunakan data riil. Setelah uji, catat titik macet: pemilik tak ditemukan, akun lama sulit ditelusuri, atau format ekspor tidak aman. Perbaiki penyebab di level proses.
Kantor Kita menjelaskan fitur pengelolaan administrasi karyawan, absensi, izin, dan layanan terkait pada halaman resminya. Fitur sistem dapat membantu proses HR tertentu, tetapi tidak otomatis menjawab permintaan hak data, menentukan dasar hukum, atau menghapus arsip lintas sistem. Tetapkan sistem sumber dan pemilik keputusan sebelum mengandalkan perangkat apa pun. Anda dapat membaca halaman Employee Self Service Kantor Kita untuk melihat contoh akses mandiri pada layanan HR yang dipublikasikan, serta mengunjungi beranda Kantor Kita. Pastikan setiap klaim mengikuti fungsi aktual produk.
Permintaan data yang ditangani dengan cepat, aman, dan dapat ditelusuri meningkatkan kepercayaan tanpa mengorbankan kewajiban lain. Mulailah dari kanal permohonan yang resmi, satu nomor kasus, verifikasi identitas, peta sistem, dan pemilik yang jelas. Tambahkan penilaian dampak, pengecualian, masa retensi, dan bukti penyampaian. Tinjau UU PDP serta peraturan turunannya yang berlaku pada tanggal pelaksanaan dan konsultasikan perkara berisiko tinggi kepada tenaga hukum atau petugas pelindungan data. Dengan disiplin itu, HR dapat memberi respons yang manusiawi sekaligus menjaga agar keputusan tentang data tidak menjadi improvisasi yang berbeda di setiap kasus.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: