Panduan jejak audit digital untuk UKM: pilih perubahan penting, catat unsur minimum, batasi akses, tinjau rutin, dan tetapkan masa simpan yang menjaga privasi.
Mengapa jejak perubahan berguna bagi usaha kecil
Saat sebuah angka pada rekap kehadiran berubah, izin yang tadinya menunggu lalu disetujui, atau komponen slip gaji dikoreksi, pemilik usaha biasanya membutuhkan jawaban sederhana: apa yang berubah, kapan, oleh siapa, dan atas dasar apa. Tanpa catatan yang tertata, tim mengandalkan ingatan, percakapan pribadi, atau salinan spreadsheet yang namanya mirip. Akibatnya, penyelesaian masalah memakan waktu dan orang yang melakukan perubahan dapat dituduh tanpa bukti yang cukup. Jejak audit digital adalah catatan terstruktur tentang peristiwa tertentu pada sistem atau proses; manfaat utamanya adalah membantu menjelaskan kronologi, bukan mengawasi setiap gerak pekerja.
Bagi UKM, istilah ini tidak harus berarti membeli platform keamanan yang rumit. Catatan perubahan dapat dimulai dari alur sederhana yang sudah dimiliki: formulir koreksi, tabel perubahan dengan akses terbatas, dan kebiasaan menyimpan alasan serta persetujuan. Contohnya, pegawai meminta koreksi jam masuk karena ponsel kehabisan baterai. Catatan yang baik tidak menyalin seluruh isi pesan pribadinya. Cukup catat tanggal kejadian, identitas pengaju yang relevan, jenis perubahan, nilai sebelum dan sesudah jika memang diperlukan, pemeriksa, keputusan, dan tautan ke bukti yang disimpan pada tempat yang tepat.
NIST menjelaskan log sebagai rekaman peristiwa pada aset komputasi dan pengelolaannya mencakup pembuatan, pengiriman, penyimpanan, akses, serta pembuangan data. Panduan [SP 800-92 Revision 1](https://csrc.nist.gov/pubs/sp/800/92/r1/ipd) yang tersedia ketika artikel ini disusun berstatus *Initial Public Draft*, bukan standar final. Karena itu, UKM dapat mengambilnya sebagai bahan perencanaan dan tidak perlu menganggap semua rekomendasinya sebagai kewajiban atau sertifikasi. Prinsip praktis yang relevan ialah merencanakan kebutuhan catatan dengan tujuan yang jelas, lalu mengelolanya sepanjang siklus hidupnya.
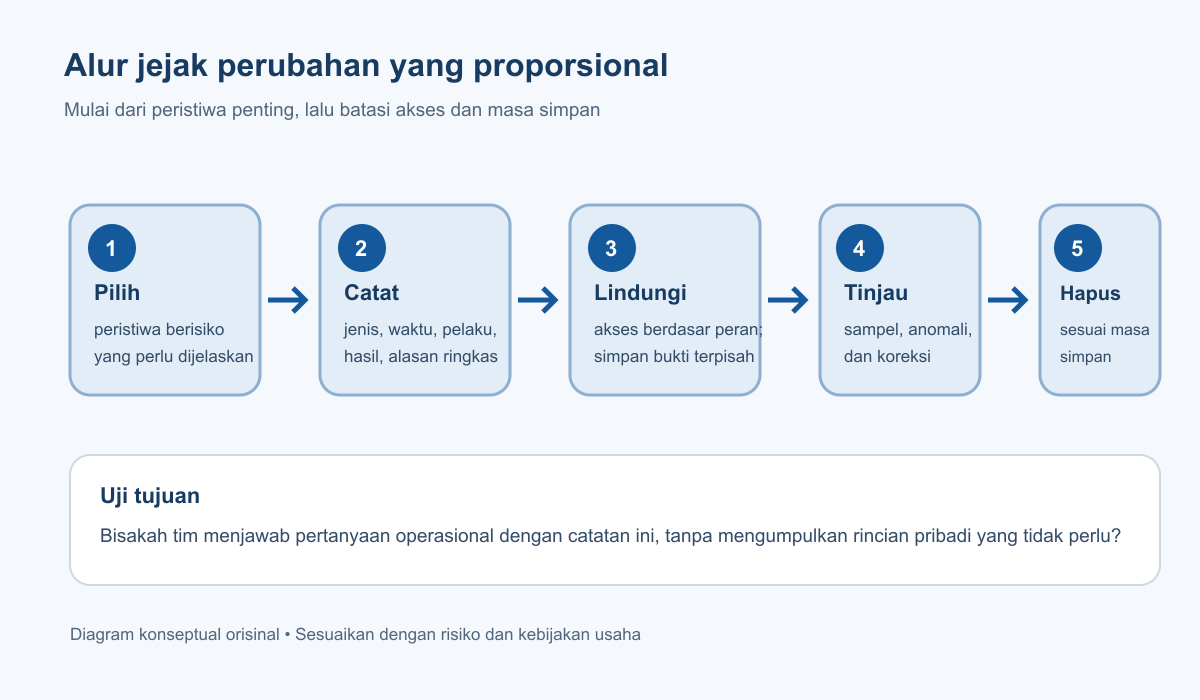
Tentukan keputusan yang ingin dapat dijelaskan
Mulailah dengan menulis daftar kecil pertanyaan operasional yang berulang, bukan daftar semua hal yang mungkin direkam. Apakah usaha perlu menjelaskan siapa yang mengubah rekening pembayaran pemasok? Apakah HR harus dapat menelusuri koreksi kehadiran sebelum penggajian ditutup? Apakah supervisor perlu mengetahui mengapa tugas pelanggan dialihkan? Jawaban berbeda menghasilkan catatan berbeda. Dengan membatasi pertanyaan, bisnis menghindari kebiasaan merekam data secara massal hanya karena sistem memungkinkan.
Pilih tiga sampai lima peristiwa yang berisiko menimbulkan biaya, salah bayar, gangguan layanan, atau sengketa. Untuk tim kecil, titik awal yang masuk akal mungkin persetujuan koreksi presensi, perubahan komponen payroll, perubahan hak akses aplikasi, penyesuaian stok bernilai tinggi, dan penutupan refund pelanggan. Tidak semua tindakan rutin perlu dicatat secara rinci. Melihat dashboard atau membuka formulir dapat bersifat biasa; mengubah angka final atau menyetujui transaksi adalah peristiwa yang lebih layak diberi jejak. Dokumentasikan alasan pemilihan ini agar ruang lingkup dapat dievaluasi ketika proses bisnis berubah.
Uji kebutuhan dengan simulasi pertanyaan, bukan hanya selera manajer. Ambil satu kasus yang baru terjadi dan coba susun urutan waktunya dari bukti yang sudah ada. Jika tim tidak dapat menjawab siapa pengambil keputusan atau dasar perubahan, catatan mungkin kurang. Sebaliknya, bila untuk menjawab satu pertanyaan sederhana staf harus mencari ratusan data lokasi dan pesan pribadi, sistem mengumpulkan terlalu banyak. Hasil uji ini menjadi batas minimal yang berguna: catat informasi yang membantu menjawab pertanyaan sah, dan hilangkan bidang yang tidak menambah kejelasan.
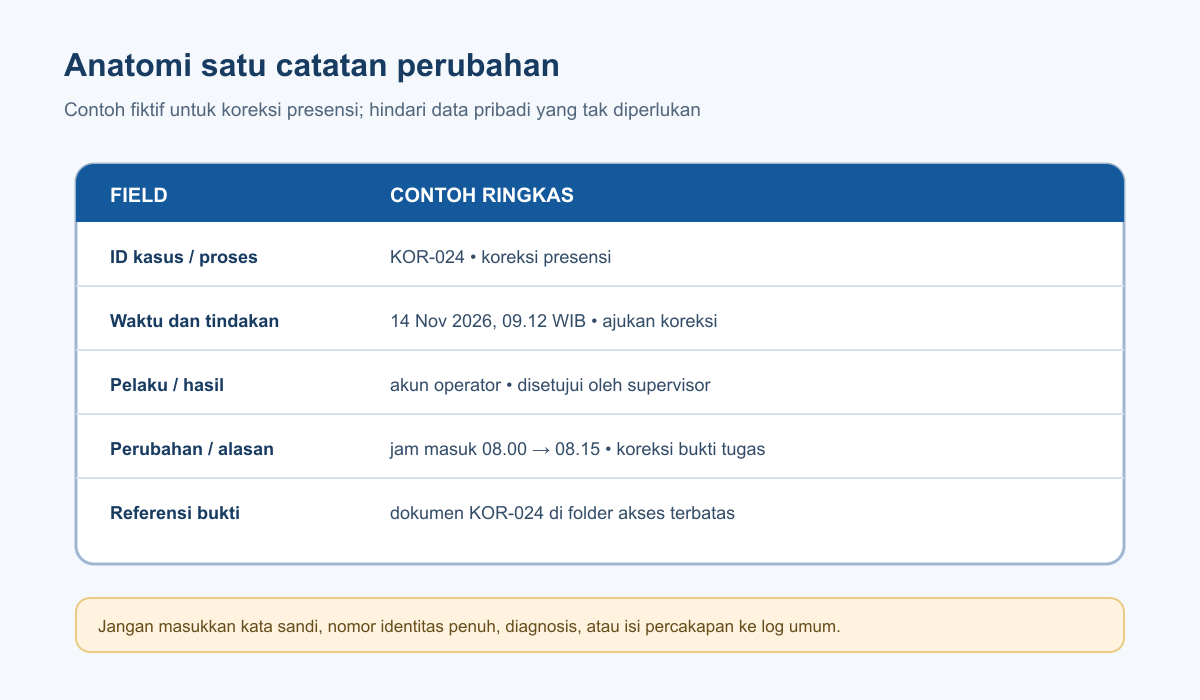
Rancang isi catatan: cukup untuk membuat kronologi
Sebagai pola awal, satu baris perubahan dapat memiliki nomor kasus, waktu dalam zona waktu yang konsisten, nama proses atau objek, jenis tindakan, identitas akun pelaksana, asal perubahan, hasil atau status, dan alasan singkat. Tambahkan persetujuan atau nomor tiket bila proses memang memerlukannya. Jika pengguna mengubah status cuti, misalnya, catatan dapat menyebut status lama dan baru serta siapa yang menyetujui, tanpa menyimpan isi diagnosis kesehatan atau alasan keluarga secara penuh. Gunakan ID referensi ke dokumen yang memiliki akses terpisah apabila bukti rinci harus disimpan.
NIST SP 800-53 Rev. 5 memuat kontrol audit yang menjelaskan unsur seperti jenis kejadian, waktu, lokasi, sumber, hasil, dan identitas yang terkait. Portal CSRC mencatat bahwa [Release 5.2.0 diterbitkan pada 2025](https://csrc.nist.gov/News/2025/nist-releases-revision-to-sp-800-53-controls) dan memperbarui pembahasan beberapa kontrol, termasuk AU-02 dan AU-03; contoh unsur di artikel ini bersumber dari [kontrol AU-3 pada katalog NIST](https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-53r5.pdf), sehingga pembaca yang menerapkan kerangka tersebut sebaiknya memeriksa rilis yang berlaku, bukan mengandalkan salinan lama. Kontrol itu disusun sebagai katalog yang fleksibel untuk organisasi dan sistem dengan kebutuhan berbeda; UKM tidak perlu menyalin seluruh kerangka pemerintah federal Amerika Serikat. Poin yang dapat dipakai adalah memeriksa apakah catatan dapat membangun kronologi yang masuk akal. Catatan berupa “diubah” tanpa waktu, pelaku, objek, atau hasil tidak cukup membantu, tetapi menambahkan isi dokumen dan data sensitif ke setiap baris juga bukan jawaban.
Pisahkan fakta dari interpretasi. “Nilai tunjangan berubah dari A ke B oleh akun supervisor setelah persetujuan nomor 17” adalah uraian peristiwa. “Supervisor berniat memanipulasi” adalah kesimpulan yang membutuhkan pemeriksaan terpisah. Bahasa yang netral membuat catatan dapat digunakan untuk klarifikasi tanpa menjadikan dugaan sebagai kebenaran. Jika satu orang memasukkan dan menyetujui perubahan, jangan sembunyikan fakta itu; tandai sebagai pengecualian untuk ditinjau. Bila memungkinkan, tetapkan pemeriksa kedua untuk keputusan yang berdampak besar atau sulit dibalik.
Jaga kualitas waktu, identitas, dan integritas
Jam perangkat yang berbeda dapat membuat urutan peristiwa membingungkan. Tetapkan satu zona waktu tampilan untuk operasi Indonesia, misalnya WIB untuk tim yang bekerja di wilayah WIB, dan simpan stempel waktu secara konsisten. Jika lokasi usaha tersebar di beberapa zona waktu, catat zona atau offset secara eksplisit agar 09.00 tidak ditafsirkan berbeda. Jangan mengubah waktu historis secara diam-diam ketika perangkat terlambat; koreksi jam sistem sebaiknya tercatat sebagai peristiwa administratif tersendiri.
Identitas akun juga perlu dirawat. Akun bersama seperti “admin1” membuat sulit mengetahui siapa yang melakukan apa dan mendorong pembagian kata sandi. Berikan akun individual, batasi kemampuan perubahan sesuai tugas, dan cabut akses saat peran berakhir. Jika bisnis belum mampu menerapkan sistem identitas yang canggih, setidaknya gunakan daftar pengguna yang dijaga pemilik proses dan catat siapa penanggung jawab tiap akun. Jangan menganggap nama akun selalu membuktikan tindakan pribadi; perangkat bersama atau akses yang dipinjam dapat mengurangi kekuatan bukti, sehingga prosedur penggunaan akun tetap penting.
Lindungi catatan dari perubahan atau penghapusan tanpa jejak. Untuk skala kecil, langkah proporsional dapat berupa file hanya-tambah dengan hak edit yang dibatasi, pencadangan berkala, versi yang disimpan terpisah, serta pemeriksaan sampel oleh orang yang tidak mengelola data harian. Jangan menjadikan satu spreadsheet yang dapat diubah semua orang sebagai satu-satunya bukti. Jika aplikasi menyediakan riwayat perubahan, uji demonstrasi atau dokumentasinya: apakah riwayat mencatat pelaku dan waktu, dapatkah administrator mengubahnya, dan berapa lama data disimpan? Jangan menyimpulkan suatu fitur tersedia sebelum penyedia mengonfirmasikannya.
Privasi: kumpulkan secukupnya, batasi akses, dan tentukan masa simpan
Catatan audit sendiri dapat mengandung data pribadi. Nama, identitas akun, jadwal kerja, lokasi, pola penggunaan, atau catatan alasan koreksi dapat mengungkap lebih banyak daripada yang dibutuhkan untuk audit operasional. Kontrol AU-3 di SP 800-53 juga mengingatkan bahwa konten audit dapat menimbulkan risiko privasi, dan unsur informasi pribadi sebaiknya dibatasi berdasarkan penilaian risiko. Untuk UKM, terjemahkan prinsip itu dengan pertanyaan: siapa yang membutuhkan informasi ini, untuk tujuan apa, dan apakah jawaban yang sama dapat diperoleh dengan data yang lebih sedikit?
Hindari menyalin kata sandi, nomor identitas lengkap, rincian kesehatan, isi pesan percakapan, atau koordinat rinci ke log umum. Jika sebuah kasus perlu bukti sensitif, simpan bukti di tempat terpisah dengan akses yang lebih ketat dan letakkan nomor rujukannya saja pada catatan peristiwa. Berikan akses berdasarkan fungsi: operator dapat memasukkan koreksi, atasan menyetujui, dan pemilik data atau HR dapat meninjau. Staf yang memeriksa tidak otomatis perlu kemampuan menghapus atau mengubah rekaman. Sediakan cara memperbaiki kesalahan pencatatan melalui entri koreksi baru, bukan menghapus sejarah seolah tidak pernah terjadi.
Tetapkan masa simpan berdasarkan kebutuhan operasional, kontrak, aturan yang berlaku, dan kemampuan memulihkan kasus. Jangan memilih masa simpan “selama-lamanya” karena ruang penyimpanan murah. Catat siapa yang menyetujui jadwal penyimpanan dan bagaimana penghapusan dilakukan, termasuk salinan cadangan yang relevan. Untuk kebutuhan hukum atau hubungan kerja yang khusus, mintalah nasihat profesional yang memahami konteks Indonesia; tulisan ini bukan pengganti pendapat hukum. Tinjau masa simpan ketika proses atau aturan berubah, dan dokumentasikan pengecualian penahanan data untuk kasus tertentu agar tidak semua catatan ikut tertahan tanpa batas.
Jalankan tinjauan kecil yang rutin, bukan pengawasan terus-menerus
Tetapkan pemilik proses dan jadwal peninjauan yang realistis, misalnya tiap akhir bulan untuk koreksi yang memengaruhi payroll. Pemeriksaan tidak berarti membaca semua aktivitas setiap pekerja. Pilih sampel yang relevan, cari perubahan tanpa alasan atau persetujuan, perubahan berulang pada satu akun, dan koreksi yang dilakukan setelah periode ditutup. Bila ditemukan pola janggal, tahan kesimpulan, konfirmasi dengan pemilik proses, periksa bukti, lalu catat tindak lanjutnya. Tujuannya memperbaiki kontrol dan menemukan kesalahan, bukan mencari kambing hitam.
Siapkan jalur insiden yang proporsional: siapa yang dihubungi ketika catatan hilang, akun dibagi, atau ada perubahan yang tidak dikenal; data mana yang perlu diamankan; dan siapa yang dapat mengakses salinan. Uji apakah catatan tetap dapat dibaca beberapa bulan kemudian dan apakah nama kolom dipahami oleh orang yang bukan pembuatnya. Jangan simpan log hanya untuk mengumpulkannya. NIST menggambarkan manajemen log sebagai proses penuh, termasuk akses dan pembuangan; catatan yang tidak pernah ditinjau bisa menjadi biaya dan risiko privasi tanpa memberi manfaat.
Kantor Kita secara resmi menampilkan fitur terkait presensi mobile, pengajuan cuti dan izin, slip gaji, laporan, tugas, perjalanan dinas, serta reimbursement. Informasi itu dapat membantu perusahaan menilai proses administrasi mana yang ingin mereka rapikan. Namun daftar fitur bukan pernyataan bahwa sistem menyediakan riwayat audit khusus; calon pengguna perlu mengonfirmasi kebutuhan seperti sejarah perubahan, hak akses log, ekspor, masa simpan, dan pemulihan kepada penyedia sebelum memilih atau mengandalkannya. Lihat [fitur resmi Kantor Kita](https://www.kantorkita.co.id/fitur.html) dan [beranda Kantor Kita](https://www.kantorkita.co.id/) sebagai titik awal untuk memahami layanan, lalu cocokkan dengan kebijakan internal Anda.
Rencana implementasi empat minggu
Pada minggu pertama, pilih satu alur berisiko sedang, misalnya koreksi presensi yang berpengaruh pada rekap bulanan. Tulis pertanyaan yang ingin dijawab dan tentukan peristiwa apa yang layak dicatat. Pada minggu kedua, rancang kolom seminimal mungkin, definisikan istilah, zona waktu, siapa yang boleh memasukkan data, siapa yang menyetujui, dan lokasi bukti. Gunakan satu kasus contoh fiktif untuk memastikan setiap orang memahami perbedaan antara fakta, alasan, dan dugaan. Hindari memasukkan nama pegawai sungguhan ke contoh pelatihan.
Pada minggu ketiga, jalankan proses pada lingkup kecil. Minta operator menggunakan formulir yang sama, tetapi sediakan kanal untuk melaporkan hambatan. Periksa apakah kolom yang dibuat benar-benar membantu atau malah membuat orang menulis informasi sensitif yang tidak perlu. Catat perubahan pada rancangan sebagai keputusan baru dengan pemilik dan tanggal berlaku. Jika memilih perangkat lunak, lakukan pemeriksaan vendor berdasarkan proses yang sudah ditulis: identitas pengguna, akses admin, pencatatan perubahan, ekspor, retensi, penghapusan, pencadangan, dan dukungan ketika terjadi masalah.
Pada minggu keempat, tinjau beberapa catatan dengan orang yang bukan operator, lalu lakukan simulasi pertanyaan: dapatkah ia menjelaskan perubahan tanpa menebak? Apakah ia melihat data yang tidak perlu? Apakah hasil dan persetujuan dapat ditemukan? Revisi prosedur berdasarkan jawaban, bukan sekadar menambah kolom. Setelah alur pertama stabil, baru pertimbangkan proses kedua. Pendekatan bertahap menjaga agar usaha tidak mengadopsi sistem yang terlalu berat atau membuat catatan yang tidak pernah dipakai.
Ukuran keberhasilan bukan banyaknya baris log. Ukur apakah waktu untuk menyelesaikan pertanyaan menurun, apakah perubahan berisiko memiliki alasan dan pemeriksa, berapa banyak catatan yang perlu diperbaiki, serta apakah akses dan penghapusan berjalan sesuai kebijakan. Lakukan tinjauan berkala atas manfaat dan risiko; hentikan pengumpulan bidang yang tidak lagi membantu. Dengan cara ini jejak audit menjadi alat akuntabilitas yang ringan: cukup lengkap untuk menjelaskan keputusan penting, cukup terlindungi untuk menjaga keandalannya, dan cukup terbatas agar privasi orang yang bekerja tetap dihormati.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: