Susun aturan AI generatif yang praktis untuk dokumen bisnis: batasi data, tetapkan pemeriksa manusia, catat penggunaan berisiko, dan siapkan koreksi.
Mengapa kebijakan AI perlu mengikuti jenis pekerjaan
Pegawai dapat memakai AI generatif untuk menyusun draf email, merangkum catatan, membuat kerangka prosedur, atau merapikan deskripsi produk. Pemakaian yang tersebar tanpa aturan membuat perusahaan sulit mengetahui data apa yang dibagikan, siapa yang memeriksa hasil, dan ke mana pelanggan harus melapor jika keluaran salah. Kebijakan yang efektif tidak perlu dimulai dengan larangan total atau janji produktivitas. Mulailah dengan mengidentifikasi tugas yang dilakukan, manfaat yang dicari, informasi yang diproses, serta siapa yang terdampak jika hasilnya keliru.
NIST AI Risk Management Framework mengatur risiko melalui fungsi Govern, Map, Measure, dan Manage yang berjalan sepanjang siklus hidup sistem. Profil khusus AI generatif menekankan tata kelola, pengujian sebelum penggunaan, asal-usul konten, dan pengungkapan insiden. Ini adalah kerangka sukarela yang dikembangkan di Amerika Serikat, bukan peraturan Indonesia. Organisasi dapat meminjam pertanyaannya secara proporsional untuk membangun proses internal, sambil memeriksa sendiri hukum dan kebijakan lokal yang berlaku untuk data, hak cipta, konsumen, ketenagakerjaan, atau sektor tertentu.
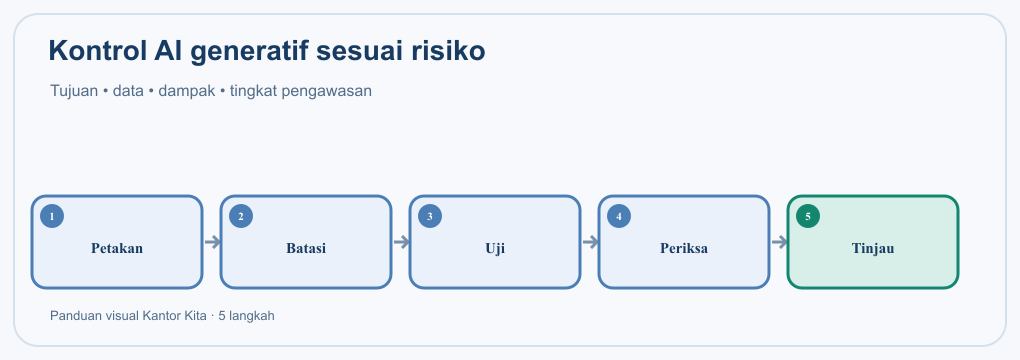
Petakan penggunaan dan tentukan tingkat risiko
Buat inventaris kecil berisi alat yang digunakan, tim pemakai, tujuan, jenis data, keluaran yang dihasilkan, serta siapa yang menyetujui hasil. Pisahkan tugas yang berisiko rendah seperti memperbaiki tata bahasa pada teks publik dari tugas yang berpengaruh pada hak seseorang atau keputusan penting. Ringkasan rapat internal, rekomendasi kandidat, jawaban untuk komplain, dan materi promosi dapat membawa risiko yang berbeda. Tanyakan apakah keluaran ditinjau sebelum digunakan, apakah data dikirim ke penyedia eksternal, dan apakah pengguna dapat mengoreksi hasil dengan cepat.
Gunakan tingkat risiko sederhana—misalnya diizinkan, perlu peninjauan, perlu persetujuan khusus, atau tidak digunakan—dan jelaskan alasannya. Jangan hanya menggolongkan berdasarkan nama aplikasi; risiko bergantung pada konteks, data, dan dampak. Draf publik mungkin bisa diperbaiki sebelum tayang, sedangkan keputusan yang memengaruhi penghasilan atau hak seseorang membutuhkan kontrol jauh lebih ketat. Setiap kategori sebaiknya memuat contoh, pemilik kebijakan, alternatif ketika alat tidak boleh digunakan, dan tanggal untuk menilai ulang karena fungsi layanan dan aturan dapat berubah.
Lindungi data dan rahasia bisnis pada saat prompt dibuat
Tulis aturan jelas tentang data yang tidak boleh dimasukkan ke layanan yang belum disetujui: kata sandi, token, informasi rekening, identitas pelanggan, catatan kesehatan, data gaji, dokumen kontrak rahasia, dan informasi personal lain yang tidak diperlukan. Bahkan ketika akun berlabel bisnis, periksa pengaturan data dan syarat pemrosesan dari vendor sebelum memasukkan informasi sensitif. Jangan menyalin percakapan pelanggan atau daftar pegawai untuk sekadar membuat contoh. Ganti detail dengan data sintetis yang tidak dapat dikaitkan ke individu, atau gunakan prosedur lain yang telah disetujui.
Sediakan cara mudah bagi pegawai bertanya sebelum menggunakan alat baru. Jelaskan apakah prompt dan keluaran disimpan, siapa yang dapat mengaksesnya, bagaimana cara menghapusnya, dan apakah data dipakai untuk tujuan selain menghasilkan jawaban. Kebijakan harus membedakan materi publik, internal, rahasia, dan data personal serta memberi contoh yang relevan dengan pekerjaan. Jika vendor atau rencana layanan belum dapat menjawab pertanyaan, tandai sebagai belum disetujui alih-alih meminta pegawai menebak. Pemilik data dan fungsi yang bertanggung jawab perlu menyetujui penggunaan sesuai konteks.
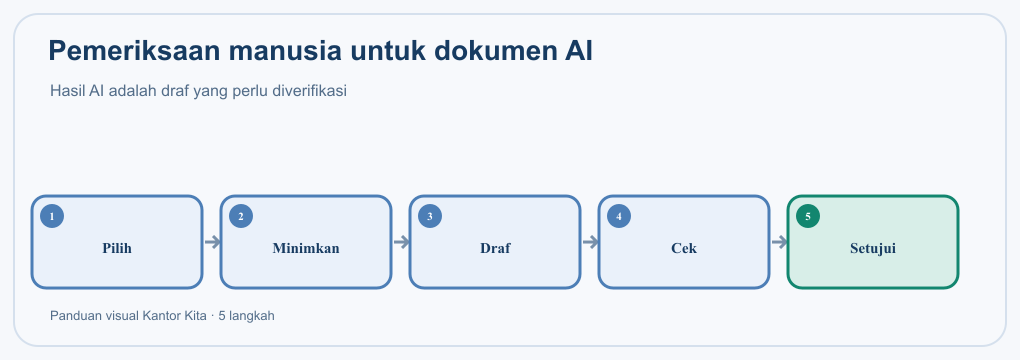
Jadikan pemeriksaan manusia bagian dari alur
AI dapat menghasilkan kutipan yang keliru, perhitungan yang tidak konsisten, ringkasan yang kehilangan pengecualian, atau nada yang tidak sesuai. Tetapkan pemeriksa yang memiliki kompetensi untuk membandingkan keluaran dengan sumber asli. Untuk dokumen faktual, periksa angka, nama, tanggal, kutipan, rujukan, dan kewajiban yang disebut. Untuk komunikasi pelanggan, pastikan respons benar-benar menjawab masalah dan tidak menjanjikan sesuatu yang tidak disetujui perusahaan. Pemeriksa harus memiliki hak untuk menolak atau mengubah keluaran tanpa tekanan untuk sekadar menyetujui saran sistem.
Tandai keputusan yang tidak boleh didelegasikan sepenuhnya, misalnya keputusan personalia atau persetujuan finansial yang membawa konsekuensi besar. Jika AI membantu merangkum bahan bagi pengambil keputusan, catat bahwa manusia tetap memeriksa bukti dan memutuskan. Tingkat pengawasan harus disesuaikan dengan dampak dan kemampuan organisasi untuk mendeteksi kesalahan, bukan seragam untuk setiap penggunaan. NIST mencatat bahwa AI generatif dapat memerlukan tingkat pengawasan, peninjauan, pencatatan, dan perhatian manajemen yang berbeda menurut risiko penggunaan; kebijakan lokal sebaiknya menjabarkan siapa yang bertanggung jawab dan kapan eskalasi diperlukan.
Uji keluaran pada contoh nyata yang aman sebelum meluas
Sebelum menggunakan alat pada pekerjaan rutin, siapkan beberapa kasus uji yang mewakili pekerjaan normal dan pengecualian. Gunakan contoh publik atau data sintetis, lalu periksa apakah keluaran akurat, relevan, dapat diakses, dan aman untuk konteks. Uji dengan variasi gaya bahasa, instruksi yang ambigu, serta informasi yang mungkin mendorong sistem membuat klaim tanpa bukti. Catat batas yang ditemukan, seperti topik yang tidak ditangani, bahasa yang kurang tepat, atau referensi yang harus selalu diverifikasi. Jangan menganggap satu demonstrasi berhasil sebagai bukti kinerja di semua situasi.
Tetapkan ukuran sederhana sebelum pilot: proporsi keluaran yang perlu koreksi substantif, waktu pemeriksaan, jenis kesalahan yang ditemukan, dan pengalaman pengguna. Jangan menyimpulkan penghematan dari kecepatan menghasilkan draf saja; masukkan waktu untuk memeriksa fakta, menghapus data sensitif, dan memperbaiki nada. Hentikan atau batasi pilot jika kesalahan berulang atau pengawasan terlalu berat. Simpan versi prompt yang disetujui dan konteks penggunaannya bila memang perlu, tetapi jangan membuat arsip prompt yang menyimpan data pribadi atau rahasia secara berlebihan.
Tangani hak cipta, atribusi, dan asal-usul konten
Keluaran yang rapi belum tentu bebas dari kemiripan atau kewajiban penggunaan. Pegawai perlu memeriksa bahan sumber, hak atas gambar atau teks yang dimasukkan, lisensi komponen yang dihasilkan, dan apakah keluaran menyertakan klaim yang harus diatribusikan. Jangan meminta AI membuat testimoni pelanggan, statistik, atau kutipan sumber yang tidak benar-benar ada. Tetapkan proses pemeriksaan sebelum materi publik diterbitkan dan siapa yang menanggung persetujuan. Untuk pekerjaan kreatif atau kontraktual, minta tinjauan hukum sesuai kebutuhan karena status hak dan aturan dapat berbeda menurut konteks.
Simpan catatan seperlunya untuk membuktikan alur: nama alat dan versi jika tersedia, tujuan, tanggal, sumber yang diperiksa, nama pemeriksa, dan perubahan manusia yang penting. Pencatatan bukan berarti mengumpulkan setiap prompt selamanya. Hindari merekam data pelanggan atau rahasia yang tidak diperlukan. NIST menyebut asal-usul konten dan transparansi sebagai pertimbangan penting dalam profil GenAI; bisnis dapat mengadaptasi prinsip tersebut dengan memberi label internal pada materi yang memerlukan pemeriksaan, dan menjelaskan peran AI ketika hal itu relevan bagi pengguna atau penerima.
Buat jalur pelaporan kesalahan dan perbarui aturan
Pegawai harus tahu kepada siapa mereka melapor jika sistem memberi informasi sensitif, membuat konten berbahaya, salah memberi saran, atau mengirim data ke tempat yang tidak dimaksudkan. Jalur respons dapat meminta pengguna berhenti menyebarkan keluaran, menyimpan bukti minimum, memberi tahu pemilik proses, dan menilai dampak sebelum menghubungi pihak terkait. Jangan meminta pekerja menghapus semua bukti sebelum tim memahami apa yang terjadi. Catat kejadian dan perbaikan pada tingkat yang proporsional serta hormati kewajiban privasi dan pelaporan yang berlaku.
Tinjau kebijakan ketika vendor memperbarui produk, tim menemukan pola kesalahan baru, atau tujuan penggunaan berubah. Pastikan daftar alat yang disetujui masih akurat dan akses bisa dihentikan ketika layanan tidak lagi memenuhi kebutuhan. NIST AI RMF menempatkan pemantauan dan pembaruan risiko dalam siklus berkelanjutan, bukan sebagai pemeriksaan sekali di awal. Bagi organisasi kecil, tinjauan dapat dilakukan oleh pemilik bisnis, admin sistem, dan satu perwakilan pengguna; tidak perlu membuat komite besar jika pembagian tanggung jawab dan jalur eskalasi jelas.
Hubungkan kebijakan dengan pekerjaan administrasi sehari-hari
Kebijakan harus tampak di titik penggunaan. Saat pegawai menyusun jadwal, membuat dokumen, merespons pelanggan, atau mengelola data administrasi HR, berikan contoh apa yang boleh dibantu AI dan bagian mana yang harus diperiksa. Sistem absensi dan administrasi pegawai juga memproses informasi operasional yang memerlukan tujuan serta akses yang jelas. Halaman resmi [Aplikasi Absensi Kantor Kita](https://www.kantorkita.co.id/aplikasi-absensi/) menjelaskan aplikasi absensi online untuk membantu pencatatan kehadiran dan administrasi HR; informasi itu membantu pembaca mengenali konteks sistem kerja, tetapi tidak menyatakan bahwa aplikasi tersebut menyediakan fitur AI atau kebijakan AI tertentu.
Untuk memulai, pilih satu tugas administratif berisiko rendah, tetapkan data yang boleh dipakai, tunjuk pemeriksa, dan kumpulkan contoh hasil serta koreksi. Tinjau manfaat dan masalah setelah periode percobaan lalu putuskan apakah melanjutkan. Informasi layanan tersedia di [Kantor Kita](https://www.kantorkita.co.id/). Kebijakan AI tetap menjadi tanggung jawab organisasi yang mengadopsi alat; tautan produk bukan pengganti penilaian dampak, pemeriksaan vendor, atau pemenuhan ketentuan yang berlaku.
Mulai dengan kebijakan ringkas yang dapat dipatuhi
Dokumen awal dapat berisi tujuan penggunaan, jenis data yang tidak boleh dimasukkan, tugas yang dibatasi, kewajiban pemeriksaan, cara menyebut sumber, penanggung jawab, dan kanal pelaporan. Tambahkan contoh singkat untuk skenario yang sering ditemui agar pegawai tidak perlu menafsirkan istilah teknis. Sediakan tanggal revisi dan pemilik yang menerima pertanyaan. Jika ada perbedaan kebutuhan antarbagian, catat pengecualian dengan masa berlaku dan pengendalian tambahan, bukan memberi izin umum yang tidak memiliki batas.
Tata kelola yang baik membuat manfaat AI dapat diuji tanpa mengaburkan tanggung jawab. Organisasi perlu mengetahui siapa yang menggunakannya, untuk tujuan apa, data apa yang terlibat, bagaimana hasil diverifikasi, dan bagaimana kesalahan diperbaiki. Mulai kecil, gunakan kontrol yang sepadan dengan dampak, dan terima laporan masalah sebagai bahan pembelajaran. Kerangka NIST membantu menyusun pertanyaan, tetapi organisasi tetap harus menerjemahkannya ke proses, kebijakan, dan hukum lokal. Keputusan akhir tentang dokumen bisnis, komunikasi pelanggan, dan dampak kepada pekerja tetap berada pada manusia yang bertanggung jawab.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: