
Susun proses kartu identitas pegawai dari penetapan area dan penerbitan hingga peninjauan, pelaporan kehilangan, dan pencabutan akses saat peran berubah.
Pisahkan identitas pegawai dari izin memasuki area
Kartu identitas sering berfungsi sebagai tanda pengenal sekaligus kredensial untuk membuka pintu. Dua fungsi ini sebaiknya dibedakan dalam prosedur: nama dan foto membantu orang mengenali pemegang kartu, sedangkan hak akses menentukan pintu atau area yang boleh dimasuki. Tidak semua karyawan perlu mengakses ruang arsip, ruang perangkat, gudang, atau area kas. Jika kartu hilang, organisasi perlu tahu apakah yang hilang sekadar tanda pengenal atau juga kredensial yang membuka area terbatas.
Mulailah dengan menulis tujuan kartu dan tingkat akses yang diperlukan untuk tiap peran, bukan membuat daftar pintu berdasarkan senioritas. Tentukan batas area umum, area kerja, dan area terbatas, lalu identifikasi siapa yang menyetujui hak akses. NIST SP 800-53 memberi contoh kontrol untuk mengelola daftar otorisasi fasilitas, menerbitkan kredensial, meninjau akses, serta mencabutnya ketika tidak lagi dibutuhkan. Standar tersebut dibuat untuk konteks sistem dan lembaga federal Amerika Serikat, sehingga perusahaan Indonesia dapat mengadaptasi pertanyaan kontrol tanpa menganggapnya sebagai kewajiban hukum lokal.
Buat inventaris kartu dan pemilik proses
Satu register dapat mencatat nomor kartu, pemegang, unit, peran, area yang diizinkan, tanggal aktif, pejabat pemberi persetujuan, status fisik, dan tanggal peninjauan. Batasi isi register pada hal yang diperlukan untuk mengelola akses. Hindari menyalin nomor identitas nasional atau detail pribadi yang tidak dibutuhkan hanya karena kolom tersebut tersedia. Tetapkan pemilik register, petugas yang berhak mengubahnya, serta cara mencocokkan daftar dengan data pegawai yang berlaku tanpa memberi akses luas kepada semua supervisor.
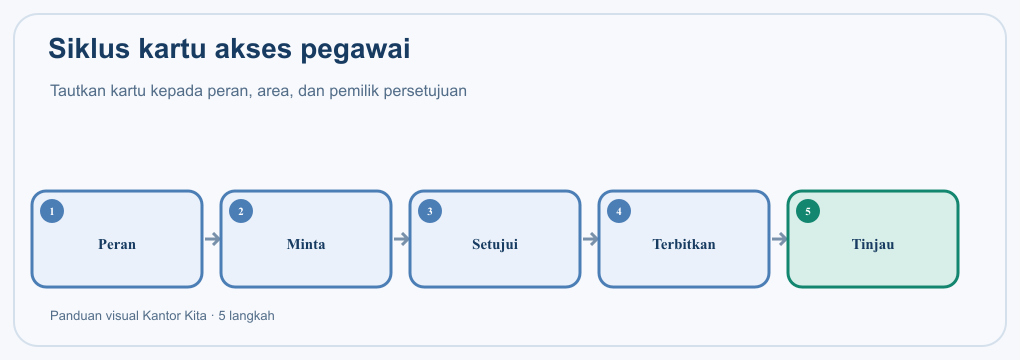
Daftar akses harus menggambarkan izin yang sedang berlaku, bukan riwayat lengkap semua pekerja yang pernah berada di gedung. Buat status yang jelas seperti diminta, disetujui, diterbitkan, dinonaktifkan, hilang, dan dikembalikan. Setiap perubahan sebaiknya meninggalkan alasan dan waktu perubahan agar koreksi bisa ditelusuri. NIST menyebut peninjauan daftar otorisasi pada frekuensi yang ditentukan organisasi; perusahaan dapat memilih interval sesuai sensitivitas area dan perubahan peran, lalu mempercepat pemeriksaan setelah insiden, audit, reorganisasi, atau perpindahan ruang.
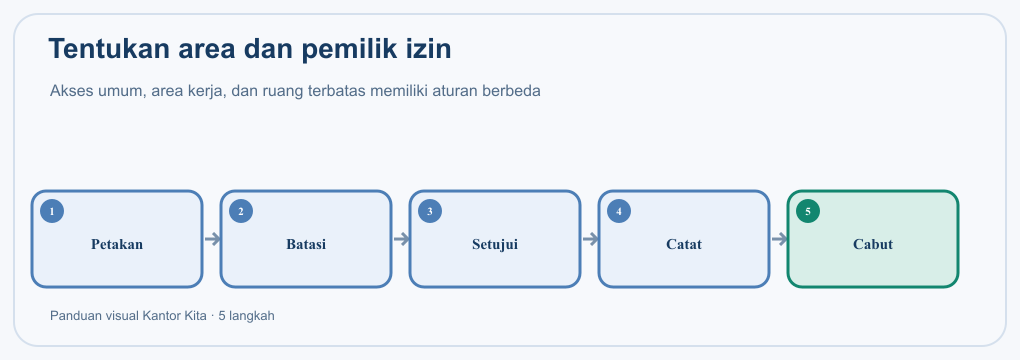
Penerbitan kartu dimulai dari permintaan peran
Permintaan kartu idealnya berisi identitas pegawai, lokasi kerja, tugas yang memerlukan akses, tanggal mulai, dan persetujuan pemilik area. Petugas keamanan atau administrator kemudian menetapkan akses menurut matriks peran. Hindari praktik menyalin hak akses orang lain sebagai jalan pintas: dua orang dalam jabatan sama mungkin memiliki kebutuhan berbeda karena lokasi dan tanggung jawab mereka tidak identik. Untuk pegawai kontrak, vendor, atau pekerja sementara, bedakan kartu tamu dan kartu pegawai; tetapkan tanggal kedaluwarsa dan pihak internal yang menjadi penanggung jawab.
Saat kartu diberikan, jelaskan aturan pemakaian, larangan meminjamkan kartu, cara melaporkan kehilangan, serta kewajiban mengembalikannya ketika status atau peran berubah. Minta penerima mengonfirmasi bahwa kartu telah diterima, tetapi jangan menjadikan tanda tangan sekadar formalitas tanpa menjelaskan dampak akses. Area publik dapat memerlukan kontrol berbeda dari ruang sensitif. Mekanisme yang dipilih harus seimbang: akses terlalu luas memperbesar paparan, sedangkan akses terlalu ketat dapat menghambat pekerjaan dan memancing praktik berbagi kartu.
Perubahan jabatan dan lokasi perlu memicu peninjauan
Perpindahan pegawai sering mengubah akses yang perlu dipertahankan. HR atau pemilik unit sebaiknya memicu permintaan peninjauan saat pekerja berpindah cabang, ditugaskan sementara, menerima tanggung jawab tambahan, atau kembali dari penugasan tertentu. Pastikan pemberian hak baru dan pencabutan hak lama dilakukan sebagai satu perubahan yang terkoordinasi agar tidak terjadi akumulasi akses. Jika perubahan peran mendesak, dokumentasikan persetujuan sementara, alasan bisnis, batas area, dan tanggal berakhirnya.
Tinjau pula akses tim yang sudah tidak memerlukan area tertentu, bukan hanya mereka yang berpindah jabatan. NIST SP 800-116 menjelaskan pemilihan mekanisme autentikasi kredensial fasilitas berdasarkan risiko dalam konteks federal Amerika Serikat. Pelajaran praktisnya adalah kekuatan pemeriksaan perlu disesuaikan dengan konsekuensi bila akses disalahgunakan. Perusahaan tidak perlu meniru kartu pemerintah; mereka perlu memetakan area, ancaman, cara autentikasi, pengawasan, dan prosedur pendampingan untuk orang yang tidak memiliki izin.
Siapkan respons kehilangan, kartu rusak, dan akses tak sah
Tentukan satu kanal pelaporan yang dapat dihubungi saat kartu hilang di luar jam kerja. Petugas harus mengetahui cara menonaktifkan kredensial, memastikan pemegang masih memiliki akses alternatif untuk pekerjaan mendesak, dan mencatat waktu laporan serta tindakan. Jika sistem akses berbasis kartu tidak tersedia, prosedur cadangan perlu memverifikasi identitas dan kewenangan secara terpisah; jangan mengizinkan petugas membuka area hanya karena orang tersebut mengenakan seragam atau mengetahui nama rekan kerja.
Setelah kejadian, cari tahu apakah kartu telah ditemukan, apakah ada pintu atau area yang perlu ditinjau, dan apakah log akses memberi informasi yang diperlukan. Jangan mengumpulkan atau menyimpan data masuk-keluar tanpa tujuan yang jelas dan dasar kebijakan. Jika kartu rusak, catat kartu lama sebagai dinonaktifkan sebelum menerbitkan pengganti, supaya register tidak menunjukkan dua kredensial aktif untuk orang yang sama. Proses ini juga membantu organisasi menjelaskan kepada pegawai apa yang terjadi dan tindakan apa yang sudah dilakukan.
Kelola akses tamu dan vendor secara terpisah
Tamu, pemasok, teknisi, dan pekerja layanan eksternal mungkin memerlukan akses singkat ke area tertentu. Minta tuan rumah internal, tujuan kunjungan, area yang diizinkan, serta waktu mulai dan selesai. Kartu tamu sebaiknya mudah dikenali dan mempunyai masa berlaku yang terbatas. Untuk area sensitif, pertimbangkan pendampingan sesuai kebijakan setempat dan jenis pekerjaan yang dilakukan. Pastikan proses pencatatan tidak memaksa pengumpulan informasi personal berlebihan dari pengunjung.
Saat kunjungan selesai, kartu perlu dikembalikan atau dinonaktifkan segera. Lakukan pencocokan di akhir hari untuk kartu yang belum kembali dan kontak penanggung jawabnya. Jika perusahaan menggunakan kartu sementara yang dapat dibagikan, jumlah kartu, lokasi penyimpanan, dan petugas yang meminjamkannya perlu jelas. Prinsip NIST tentang kontrol akses fisik menyebut verifikasi otorisasi, log, pengawalan tamu, serta inventaris perangkat akses; usaha kecil dapat menggunakan buku register jika sistem elektronik terlalu rumit, asalkan informasi terkini dan tanggung jawabnya jelas.
Pencabutan akses harus terhubung dengan perubahan status kerja
Ketika hubungan kerja berakhir atau seseorang tidak lagi memiliki alasan memasuki lokasi, akses harus ditutup sesuai jadwal transisi yang ditetapkan. HR, atasan, dan petugas akses perlu mengetahui siapa yang memicu proses dan siapa yang memastikan kartu kembali. Jangan menunggu kartu fisik ditemukan untuk mencabut hak akses sistem. Catat pengembalian kartu, status deaktivasi, dan pengecualian yang disetujui. Untuk perpindahan antarunit, akses dapat dipertahankan hanya jika pemilik area baru dan lama menyetujui ruang lingkupnya.
Simpan bukti minimal yang dibutuhkan untuk audit, penanganan insiden, dan kewajiban retensi yang berlaku. Jika akses lama ditemukan masih aktif dalam peninjauan, cabut sesuai prosedur dan periksa apakah kasusnya berasal dari data pegawai yang terlambat diperbarui, alur persetujuan yang tidak jelas, atau akun sistem yang tidak dimiliki siapa pun. Tautan ke [panduan tata nama dan akses file kantor](https://www.kantorkita.co.id/tata-nama-file-digital-kantor-versi-akses/) dapat membantu organisasi memikirkan kepemilikan dan akses catatan digital, meskipun aturan akses file berbeda dari kontrol pintu fisik.
Audit secara ringan dan konsisten
Audit tidak harus berupa proyek besar. Cocokkan daftar kartu aktif dengan daftar pegawai dan vendor, periksa hak pada area terbatas, identifikasi kartu tidak kembali, dan pastikan semua akun memiliki pemilik. Pilih sampel perubahan untuk melihat apakah ada permintaan, persetujuan, aktivasi, dan pencabutan sesuai prosedur. Catat temuan sebagai tindakan korektif dengan pemilik serta tanggal penyelesaian. Jika jumlah pintu dan pengguna sedikit, pemeriksaan sederhana yang dilakukan konsisten lebih berguna daripada dashboard kompleks yang tidak pernah dibuka.
Review juga akses darurat dan akun admin yang mengelola kontrol fisik. Batasi pengguna yang dapat menerbitkan kartu atau menaikkan hak, gunakan autentikasi yang sesuai, dan simpan prosedur pemulihan bila petugas utama tidak tersedia. Halaman resmi [Kantor Kita](https://www.kantorkita.co.id/) menjelaskan solusi administrasi HR dan absensi digital; kartu fisik dan sistem presensi tetaplah dua proses berbeda yang harus memiliki data, pemilik, dan izin terpisah. Menghubungkan keduanya tidak berarti aplikasi absensi otomatis mengendalikan pintu atau mencabut badge.
Langkah awal untuk perusahaan kecil
Bila belum ada prosedur, mulailah dari daftar area, daftar pemegang kartu, satu matriks akses per peran, dan formulir perubahan sederhana. Pilih pemilik proses yang dapat menyetujui atau meneruskan permintaan, lalu tetapkan tenggat untuk aktivasi dan pencabutan. Uji satu skenario kehilangan kartu dan satu skenario perubahan peran untuk melihat apakah setiap orang tahu apa yang harus dilakukan. Perbaiki bagian yang membingungkan sebelum memperluas prosedur ke semua lokasi.
Kartu identitas yang dikelola dengan baik membantu orang mengenali pemegang dan membantu organisasi menerapkan hak akses yang dapat dipertanggungjawabkan. Namun kartu bukan bukti tunggal bahwa seseorang boleh berada di semua ruang dan bukan pengganti kontrol pintu, verifikasi pengunjung, atau respons atas insiden. Dengan inventaris sederhana, persetujuan sesuai peran, tanggal kedaluwarsa, peninjauan, dan pencabutan yang tepat waktu, HR serta keamanan dapat mempertahankan proses yang praktis tanpa menumpuk akses lama.
Bacaan terkait
Pelajari informasi terkait untuk menyesuaikan langkah di atas dengan kebutuhan tim Anda: